Серии

3 частиВиталий Лещенко

Windows контейнеры вручную

Серия о том, как устроены Windows-контейнеры изнутри — сверху вниз, по одному слою инструментов за раз. Начинаем с Windows Server, на котором нет ни Docker, ни Kubernetes: руками ставим containerd, сеть и nerdctl и разбираемся с изоляцией процессов, сетью, подключением папок и лимитами. Дальше даём контейнерам имена и адреса, заглядываем внутрь работающего контейнера, скачиваем образ и готовим его слои без containerd, а затем обходимся и без рантайма — создаём контейнер и его сеть прямыми вызовами HCS и HNS. В конце — изоляция Hyper-V, сборка образа без Docker и HostProcess-контейнеры.

Серия опирается на блок о Windows-узлах в серии Kubernetes для самых маленьких (части 36, 37, 38, 39, 40): там объяснены понятия, здесь — то, что под ними. Все примеры проверены на Windows Server 2025 и лежат в репозитории windows-containers-by-hand.
10 частейВиталий Лещенко

Hyper-V

Серия о Hyper-V — гипервизоре, который входит в каждую редакцию Windows Server: роль ставится одной командой, отдельная лицензия на неё не нужна, а управлять ею можно целиком из PowerShell.

Первая часть — короткий путь от чистого сервера до установленной гостевой системы. После неё у вас будет работающая виртуальная машина, даже если не всё в командах пока понятно. Следующие части по очереди разбирают каждый шаг этого пути: как устроен гипервизор, виртуальные диски, сеть, процессор и память, контрольные точки. Затем серия выходит за пределы одного хоста: управление с рабочей станции, перенос машин между хостами и отказоустойчивый кластер.

Всё делается из PowerShell, Hyper-V Manager и Failover Cluster Manager упоминаются только как «так это выглядит в UI». Каждое утверждение о поведении Hyper-V подкреплено ссылкой на документацию Microsoft. Примеры собраны на Windows Server 2025.

42 частиВиталий Лещенко

Kubernetes для самых маленьких

Kubernetes для самых маленьких

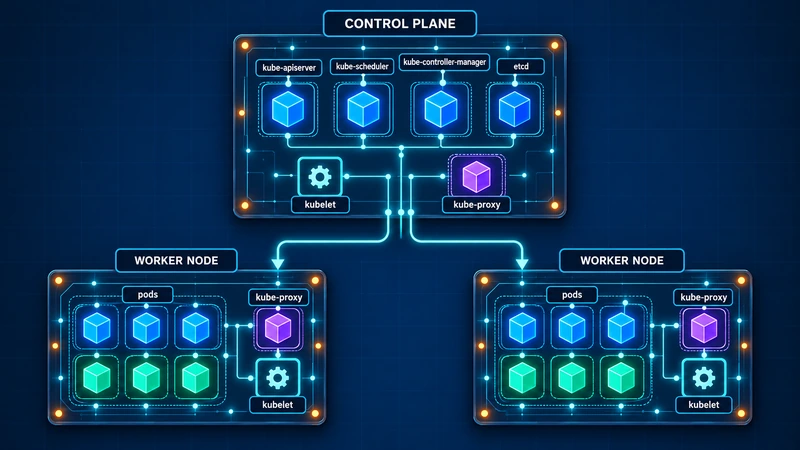
Серия для тех, кто уже знает Linux и сети и хочет понять, как устроен Kubernetes: что происходит между kubectl apply и запущенным контейнером, кто и как решает, на каком узле ему работать, откуда у пода адрес и как до него доходит пакет снаружи, где лежат данные и что будет, если узел пропадёт.

У серии три принципа.

Первый: о каждом компоненте — не только зачем он нужен, но и как он работает. Какие объекты появляются в API, какой контроллер на них реагирует, какие правила появляются на узле, что лежит в etcd. Поэтому почти в каждой части есть вывод kubectl, crictl, nft и разбор того, что в нём написано.

Второй: свой кластер, а не облачный. Учебный кластер ставится kubeadm на три виртуальные машины с Ubuntu Server: так видно control plane, сертификаты и etcd, которые в облаке спрятаны. Каждый объект описывается YAML-манифестом и применяется kubectl; Kustomize и Helm появляются только после того, как манифесты понятны.

Третий: лучшие практики, а не «и так работает». Там, где настройку по умолчанию или популярный рецепт из интернета лучше не повторять, — объяснение, почему, и как сделать правильно.

Порядок такой: сначала основа (архитектура, API, установка кластера, образы), затем рабочие нагрузки, конфигурация и планирование, сеть снизу вверх — от адреса пода до Ingress и сертификатов, хранилище с отдельными частями про NFS и SMB, упаковка, безопасность, наблюдаемость, обслуживание кластера, гибридный кластер с Windows-воркерами и в конце GitOps. Протоколы, разобранные в серии «Сети для самых маленьких», заново не разбираются: там, где они встречаются, есть ссылка и суть в двух фразах. Отказоустойчивый control plane и публикация сервисов по BGP — в серии «Отказоустойчивый Kubernetes на BGP».

32 частиВиталий Лещенко

Windows Server для самых маленьких

Windows Server для самых маленьких

Серия для тех, кто хочет понять, как устроен Windows Server и Active Directory изнутри: что происходит между нажатием Ctrl+Alt+Del и появлением рабочего стола, как контроллеры договариваются между собой, что лежит в каталоге и как это читать.

У серии два принципа.

Первый: о каждом компоненте — не только зачем он нужен, но и как он работает. Какие объекты появляются в каталоге, какие пакеты идут по сети, что ломается и почему. Поэтому почти в каждой части будет вывод команд, журналы событий и разбор того, что в них написано.

Второй: всё делаем из PowerShell, а не мышкой. Команду можно повторить, положить в скрипт и выполнить на двадцати серверах, показать в статье точнее любого скриншота, а на Server Core другого пути просто нет.

Сначала основа: установка сервера, диски и сеть, устройство Active Directory. Затем домен: первый контроллер, LDAP и Kerberos изнутри, DNS, DHCP, второй контроллер и репликация. Протоколы, которые уже разобраны в серии «Сети для самых маленьких», заново не разбираются: там, где они встречаются, есть ссылка и суть в двух фразах.

23 частиВиталий Лещенко

Сети для самых маленьких

Сети для самых маленьких

Серия для тех, кто пишет программы, администрирует серверы или просто хочет понять, что происходит между нажатием Enter в адресной строке и появлением страницы.

У серии один принцип: о каждом протоколе — не только зачем он нужен, но и как он работает. Какие байты идут по проводу, кто на них отвечает, что происходит, когда что-то ломается. Поэтому почти в каждой части есть заголовки пакетов, команды и вывод tcpdump. Чтобы повторять примеры, хватит любой Linux-машины (подойдёт и WSL) с tcpdump и Wireshark на рабочем компьютере.

Порядок — снизу вверх по стеку и затем вширь: сначала основа (модели, Ethernet, Wi-Fi и PPPoE), затем IPv4 с ARP и ICMP, транспорт UDP и TCP, служебные DHCP и DNS, отдельным блоком IPv6 с Neighbor Discovery, SLAAC и DHCPv6, потом VLAN, VXLAN, IPsec с IKEv2, VPN и прокси, маршрутизация с OSPF и BGP и в конце TLS с сертификатами.

8 частейВиталий Лещенко

Отказоустойчивый Kubernetes на BGP

Отказоустойчивый Kubernetes на BGP

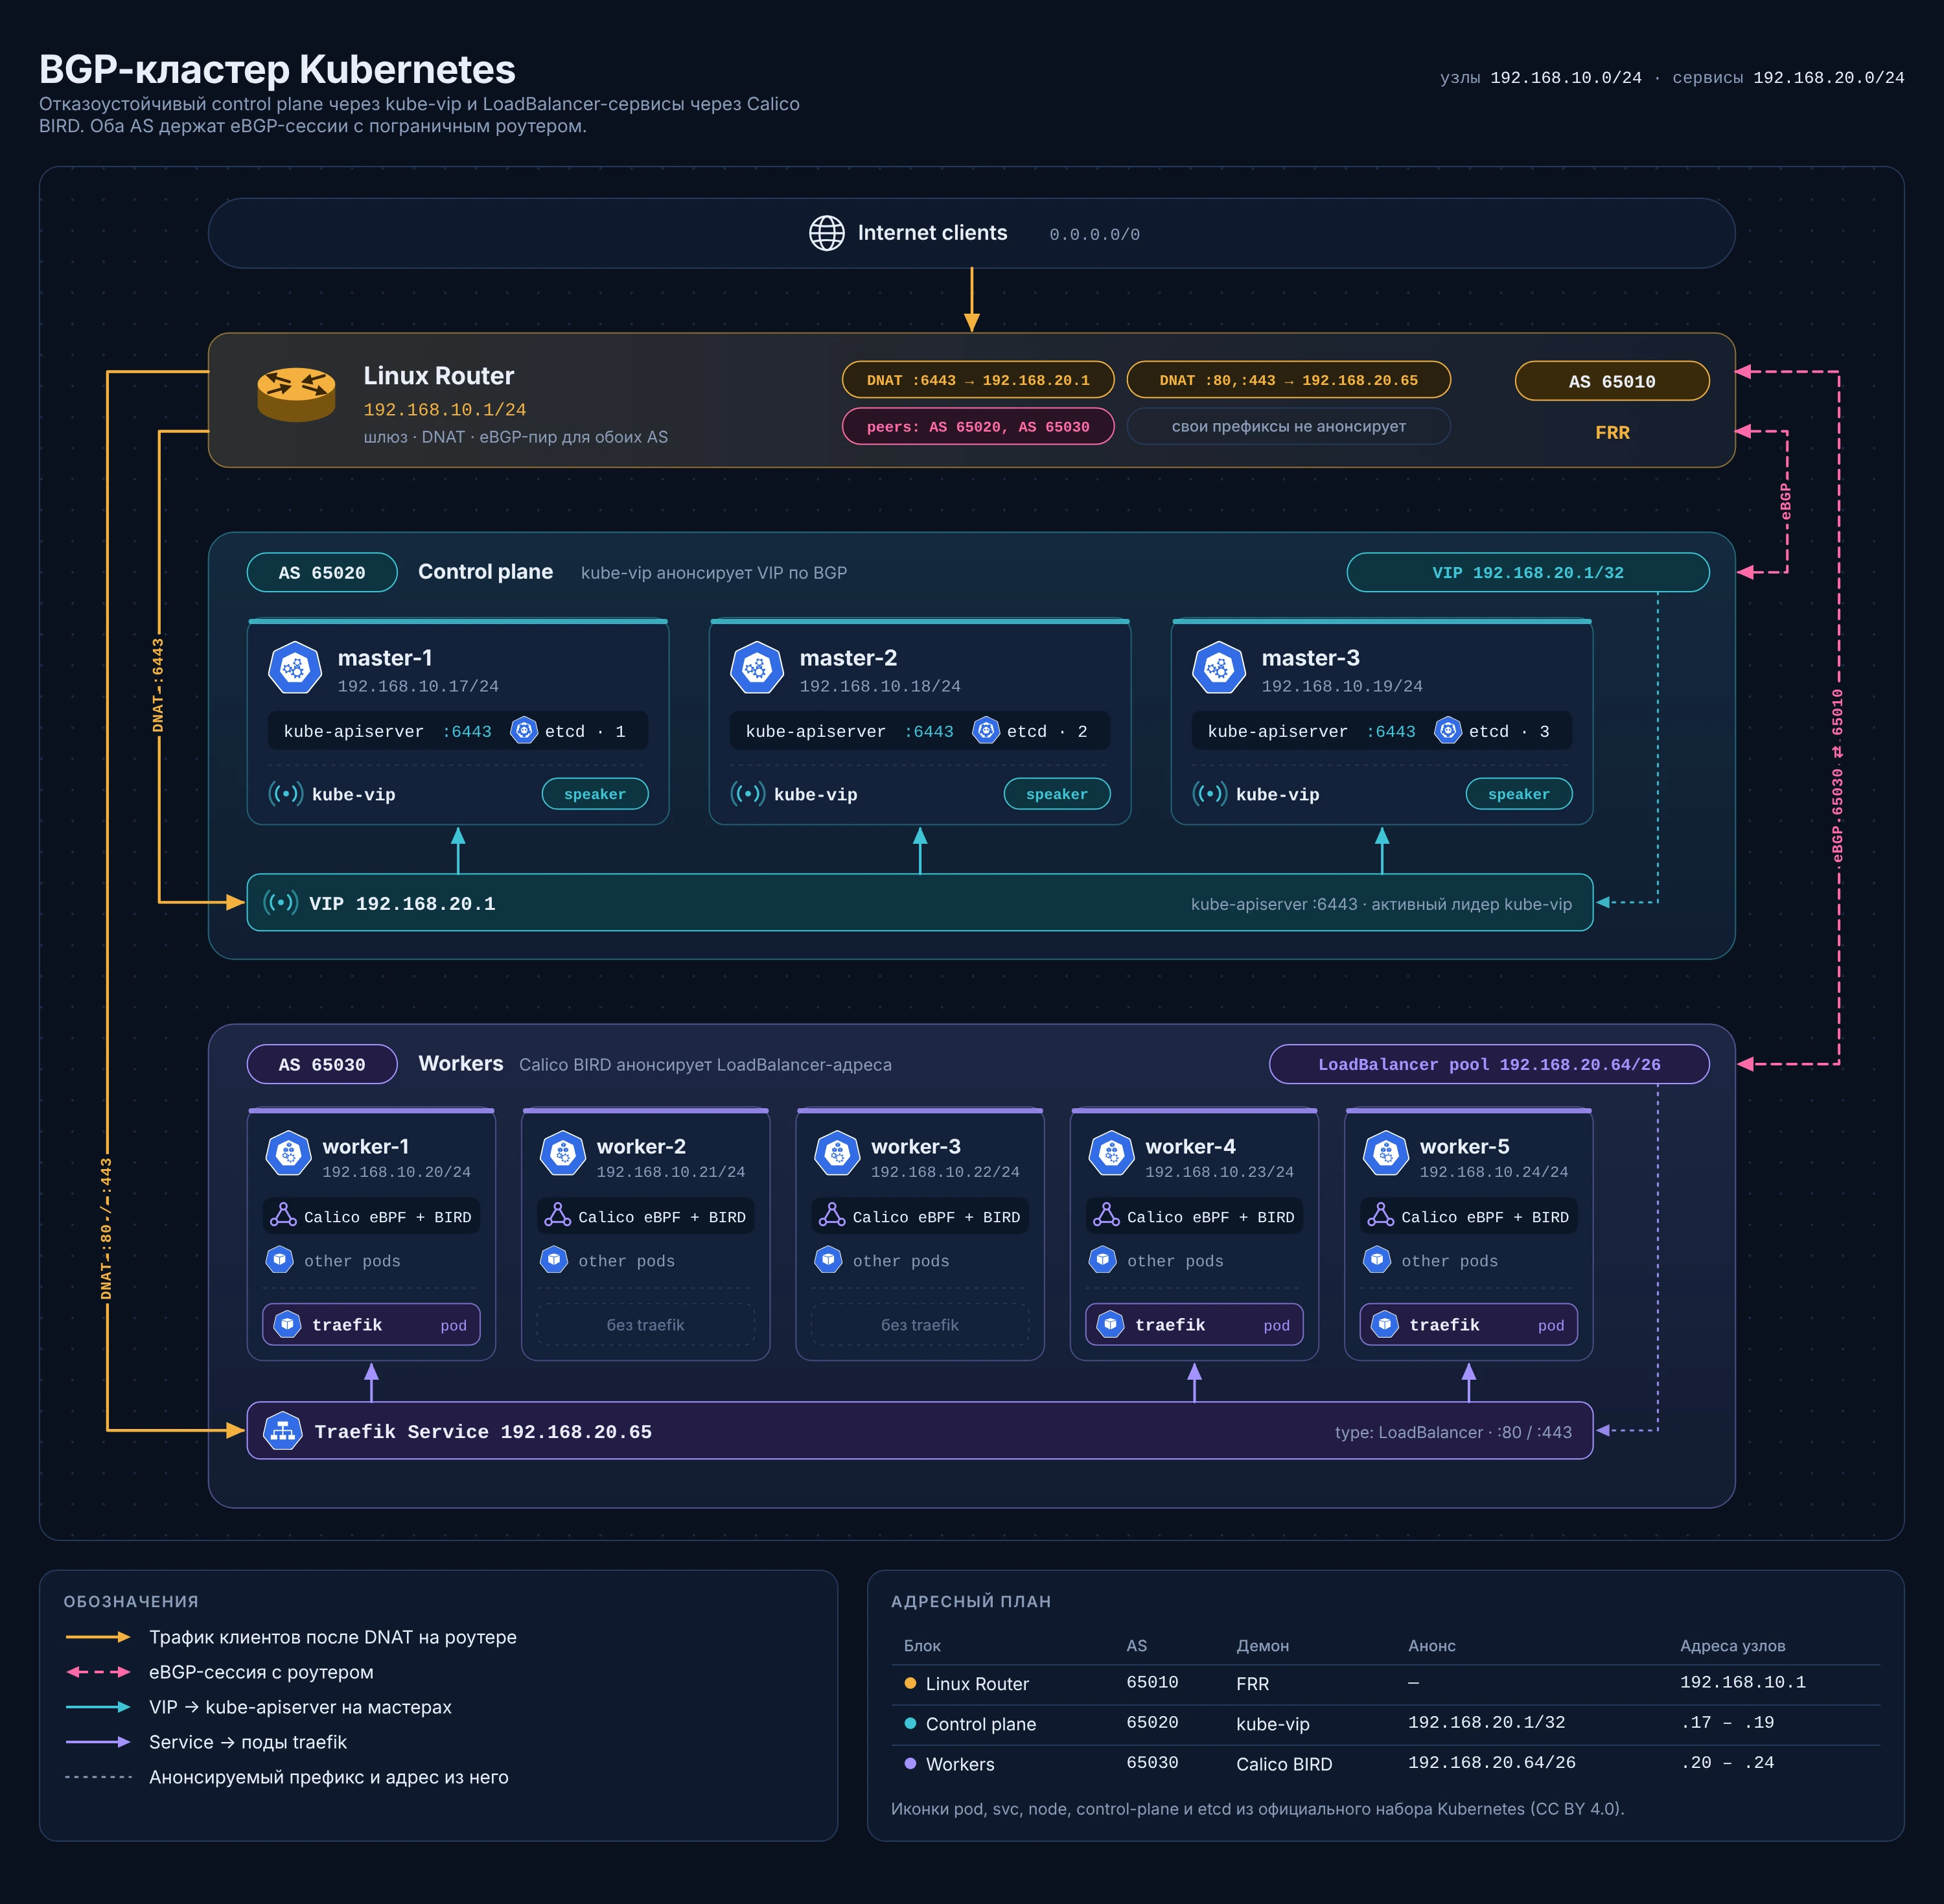
Серия о том, как с нуля собрать отказоустойчивый кластер Kubernetes, в котором и API-сервер, и сервисы типа LoadBalancer публикуются по BGP. Такой кластер работает у меня на виртуальных машинах Hyper-V, и на нём живёт, в том числе, этот блог.

Серия практическая: в каждой части — команды, конфигурация и то, на что я успел наступить. Порядок такой:

  • схема кластера и план;
  • подготовка узлов Ubuntu 24.04 — сеть, containerd, kubeadm, время;
  • BGP на роутере с FRR — фильтры, ECMP и правило файрвола для разворота трафика;
  • kube-vip в режиме BGP и первый мастер, затем остальные мастера;
  • Calico с eBPF вместо kube-proxy и рабочие узлы;
  • адреса сервисов LoadBalancer из Calico по BGP;
  • Traefik за BGP и почему важен externalTrafficPolicy: Local;
  • проверка отказоустойчивости, шпаргалка по диагностике и разбор ошибок.